
攻击日志
逐条安全事件与命中证据:来源 IP、目标、攻击类型、命中规则、引擎来源、处置与分数,支持多维筛选。
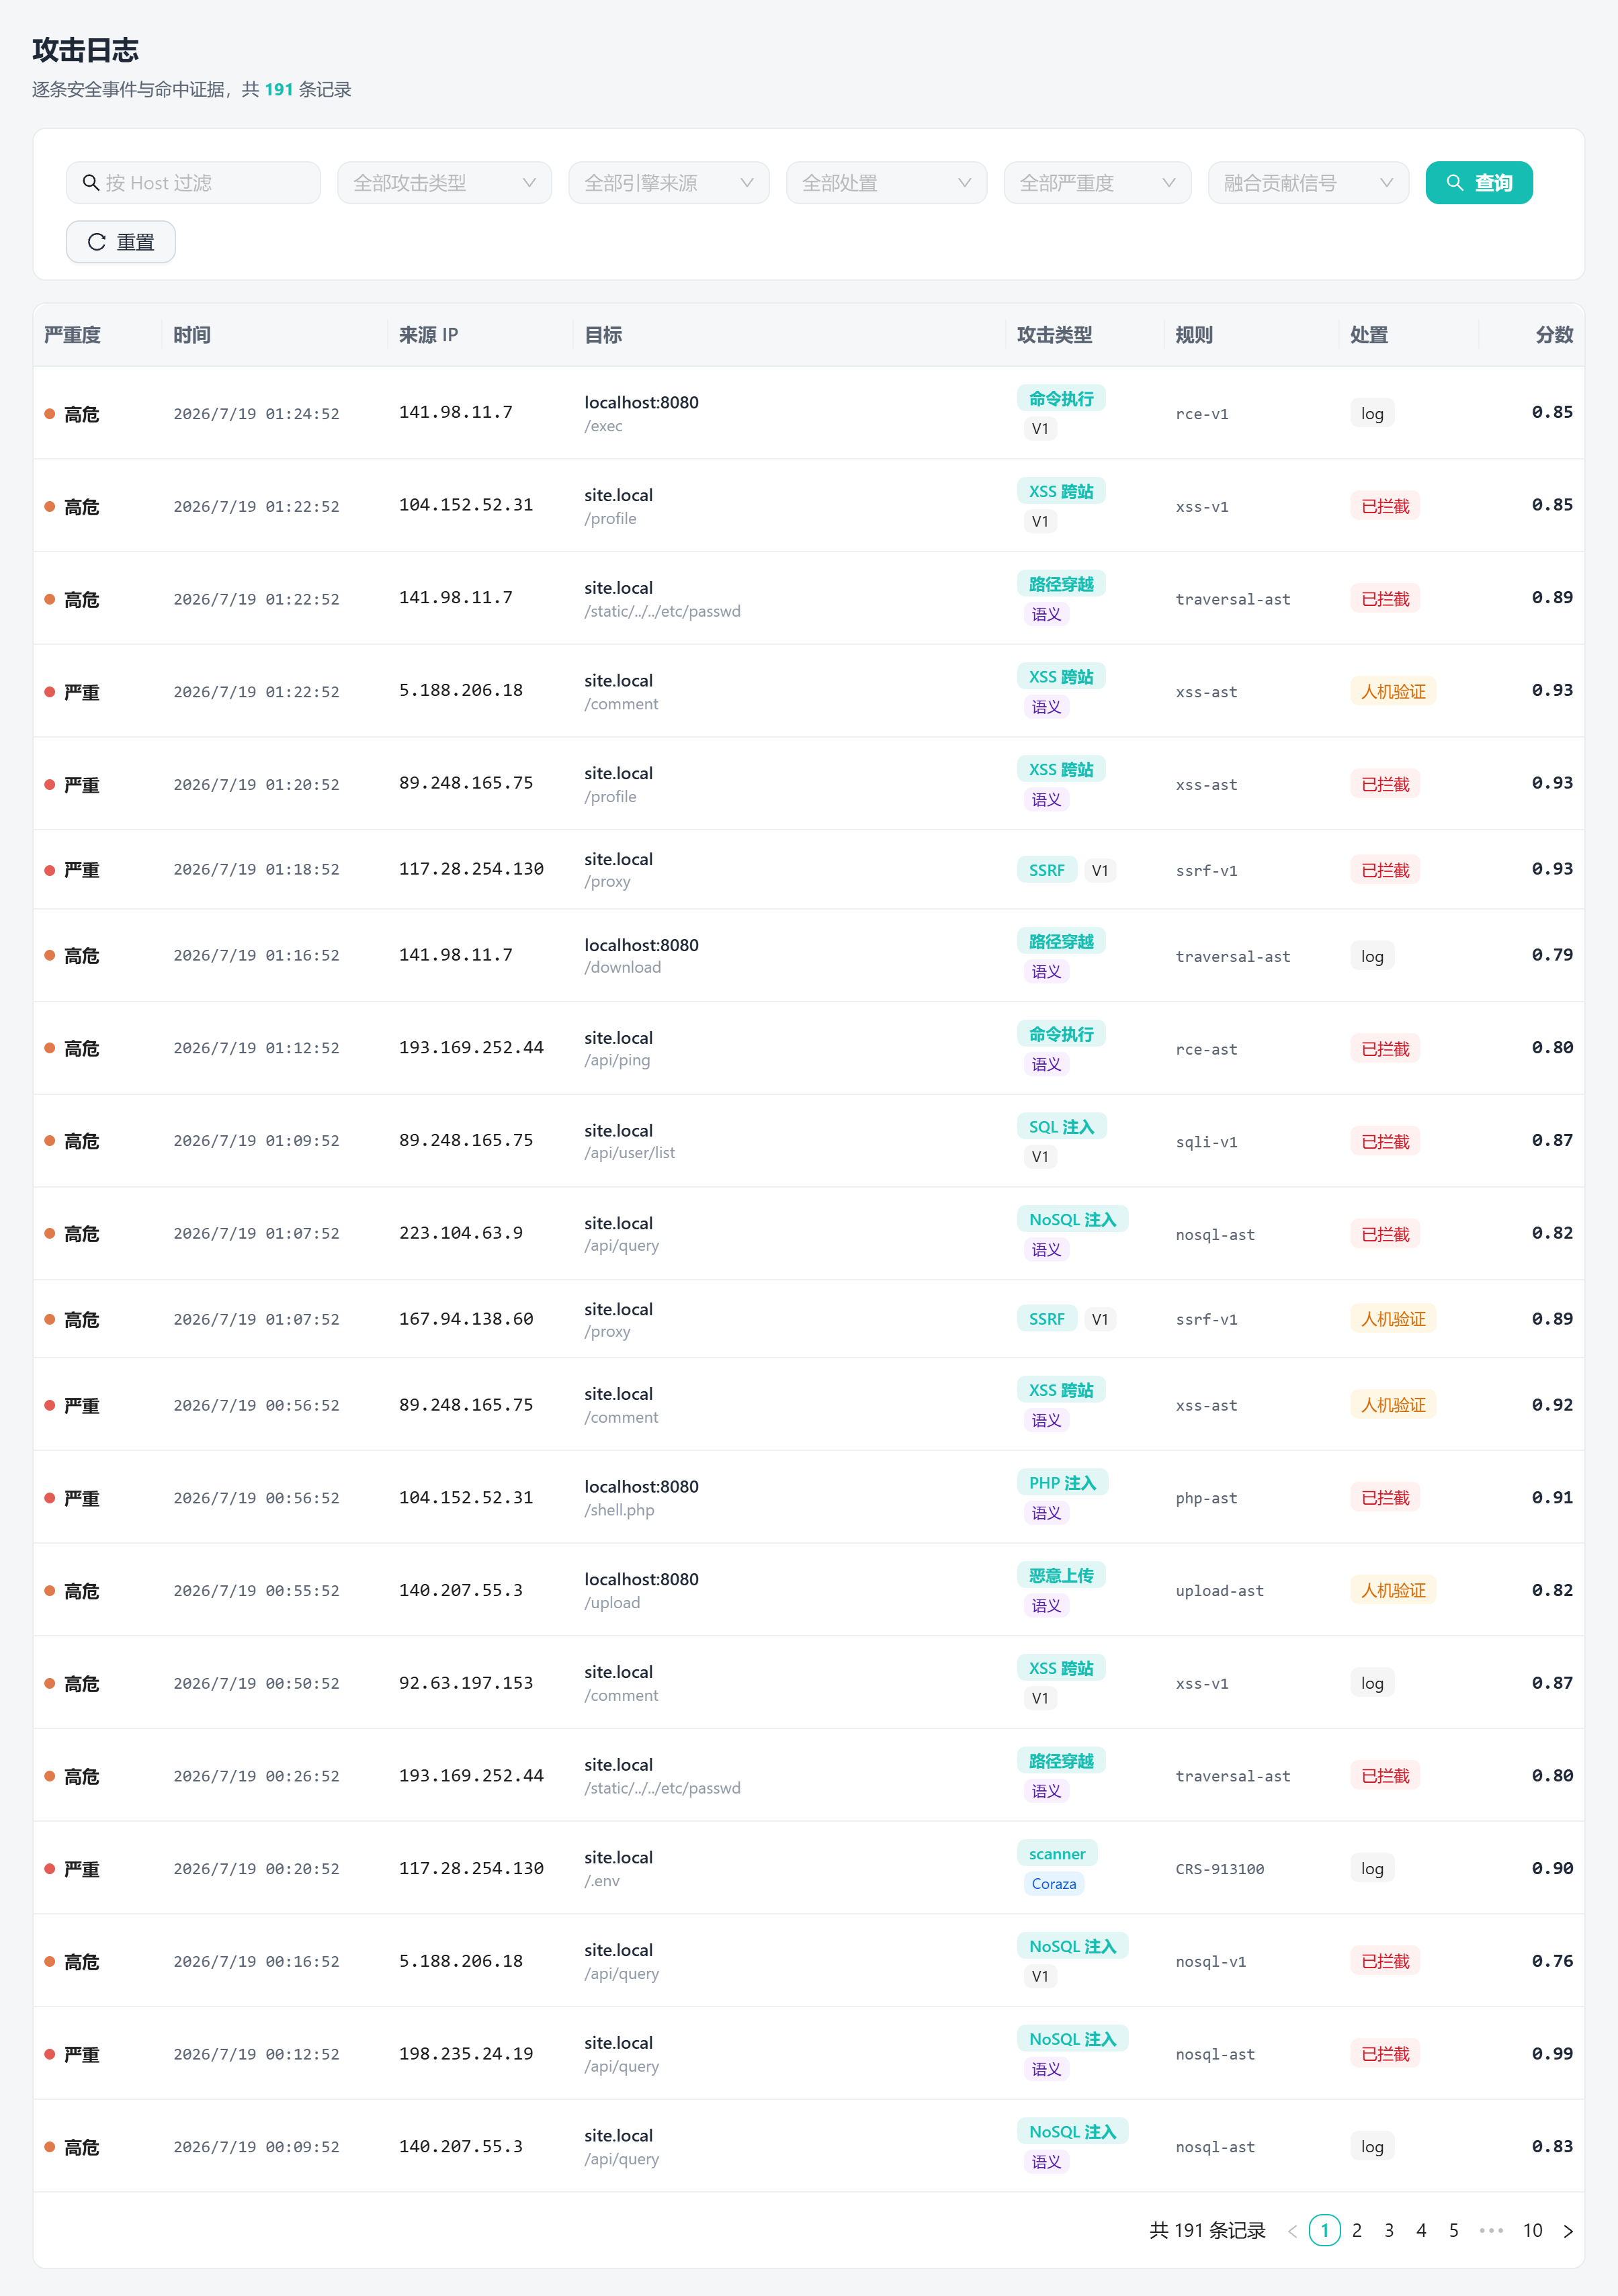
「攻击日志」逐条记录每一次安全事件,并保留命中证据:谁、打了哪、用什么攻击、命中哪条规则、由哪个引擎判定、最终怎么处置、置信分数多少。这是排查与复核的核心页面。
#每条记录包含
| 字段 / 控件 | 默认 / 示例 | 说明 |
|---|---|---|
严重度 | 高危 / 严重 | 按命中分数与攻击类型分级。 |
时间 | — | 事件发生时刻。 |
来源 IP | — | 攻击者 IP(已按可信代理还原真实客户端)。 |
目标 | Host + 路径 | 被攻击的站点与请求路径。 |
攻击类型 | SQL 注入 / XSS… | 命中的检测域,并标注引擎来源(语义 / V1 / Coraza)。 |
规则 | 如 sqli-ast | 具体命中的规则或检测器标识。 |
处置 | 已拦截 / 人机验证 / log | 最终动作。log 表示观察模式仅记录未拦截。 |
分数 | 0–1 | 融合后的置信分,越高越确定是攻击。 |
#筛选与检索
顶部筛选栏可按 Host、攻击类型、引擎来源、处置、严重度、融合贡献信号 组合过滤,快速定位某类事件。点单条记录可展开查看请求原文等更多命中证据。