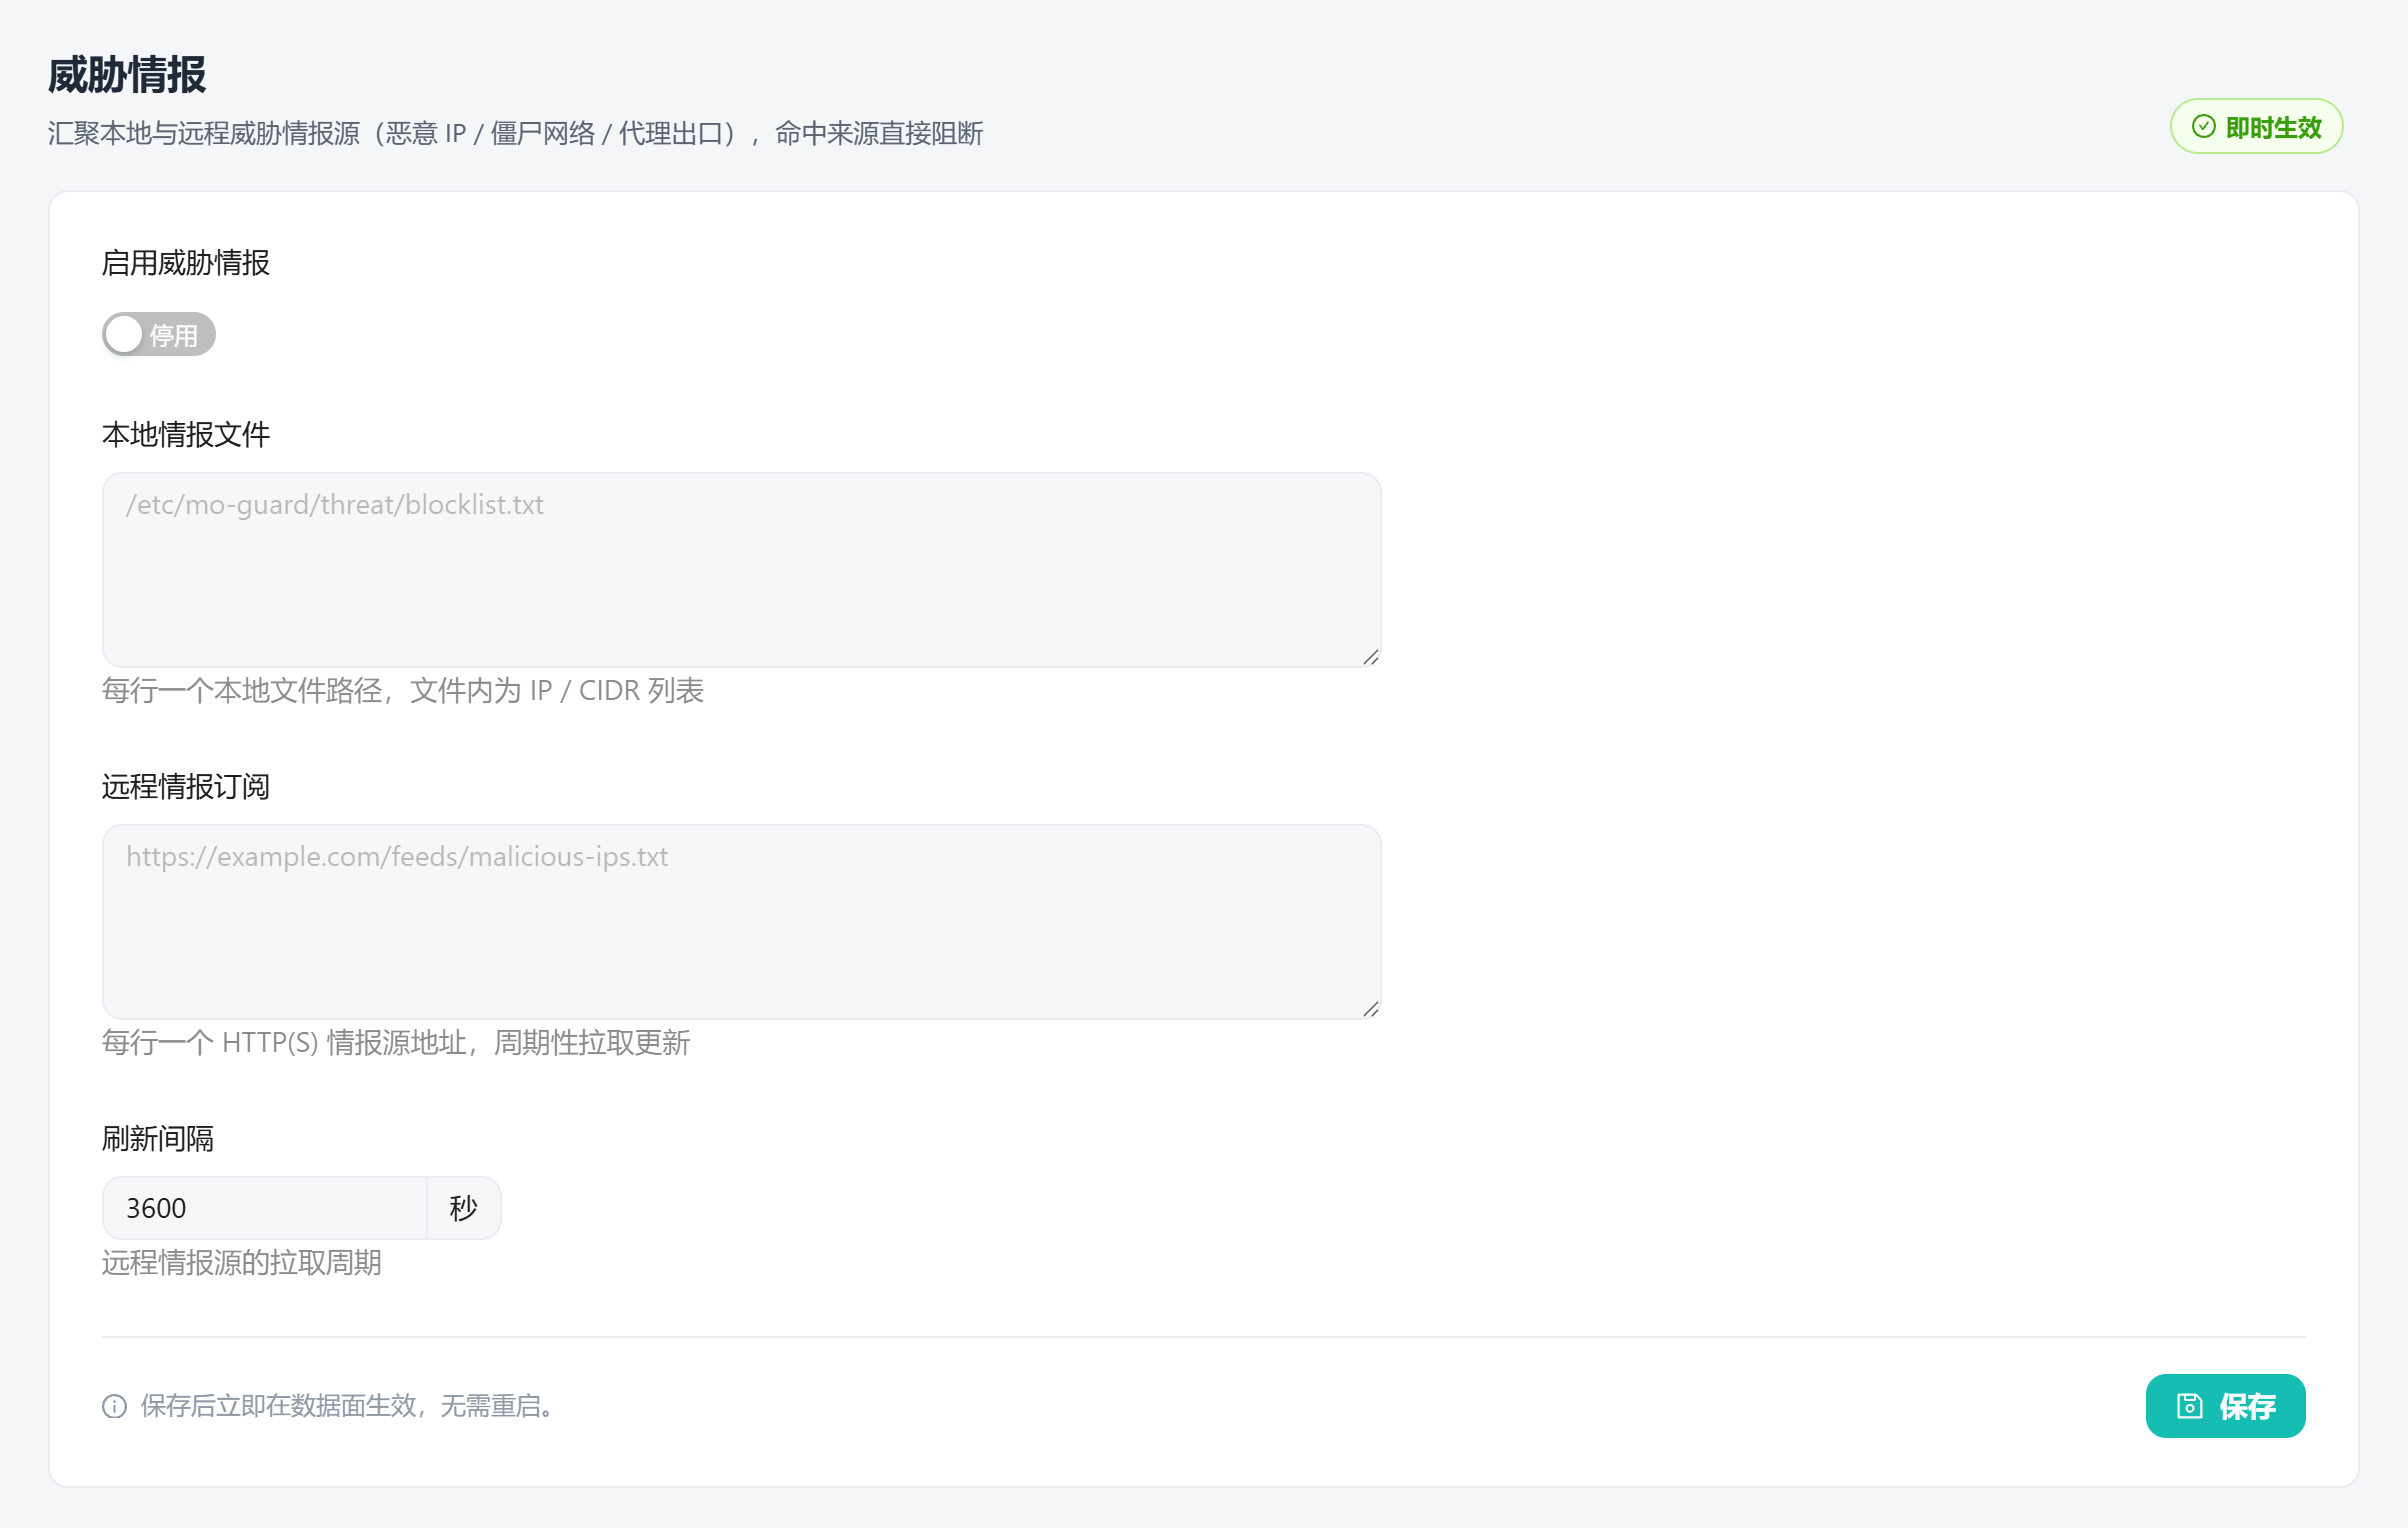
文档中心防护配置威胁情报威胁情报从本地文件或 HTTP feed 加载恶意 IP 黑名单,定期刷新,命中直接阻断。「威胁情报」从本地文件或 HTTP feed 加载恶意 IP 黑名单,定期刷新,命中直接 403。适合联动外部情报源,把已知的攻击基础设施提前挡在门外。威胁情报联动#关键字段字段 / 控件默认 / 示例说明enabledfalse总开关。files[]本地黑名单文件路径(每行一个 IP/CIDR,# 或 ; 注释、垃圾行自动跳过)。urls[]HTTP feed URL 列表,定期拉取合并。refresh_seconds3600刷新周期,默认 1 小时。威胁情报与 访问控制 的静态 IP 黑名单互补:前者是「大量、会变、外部维护」的动态源,后者是「少量、稳定、你手动加」的名单。 上一篇违规累计封禁下一篇 CC 与限流