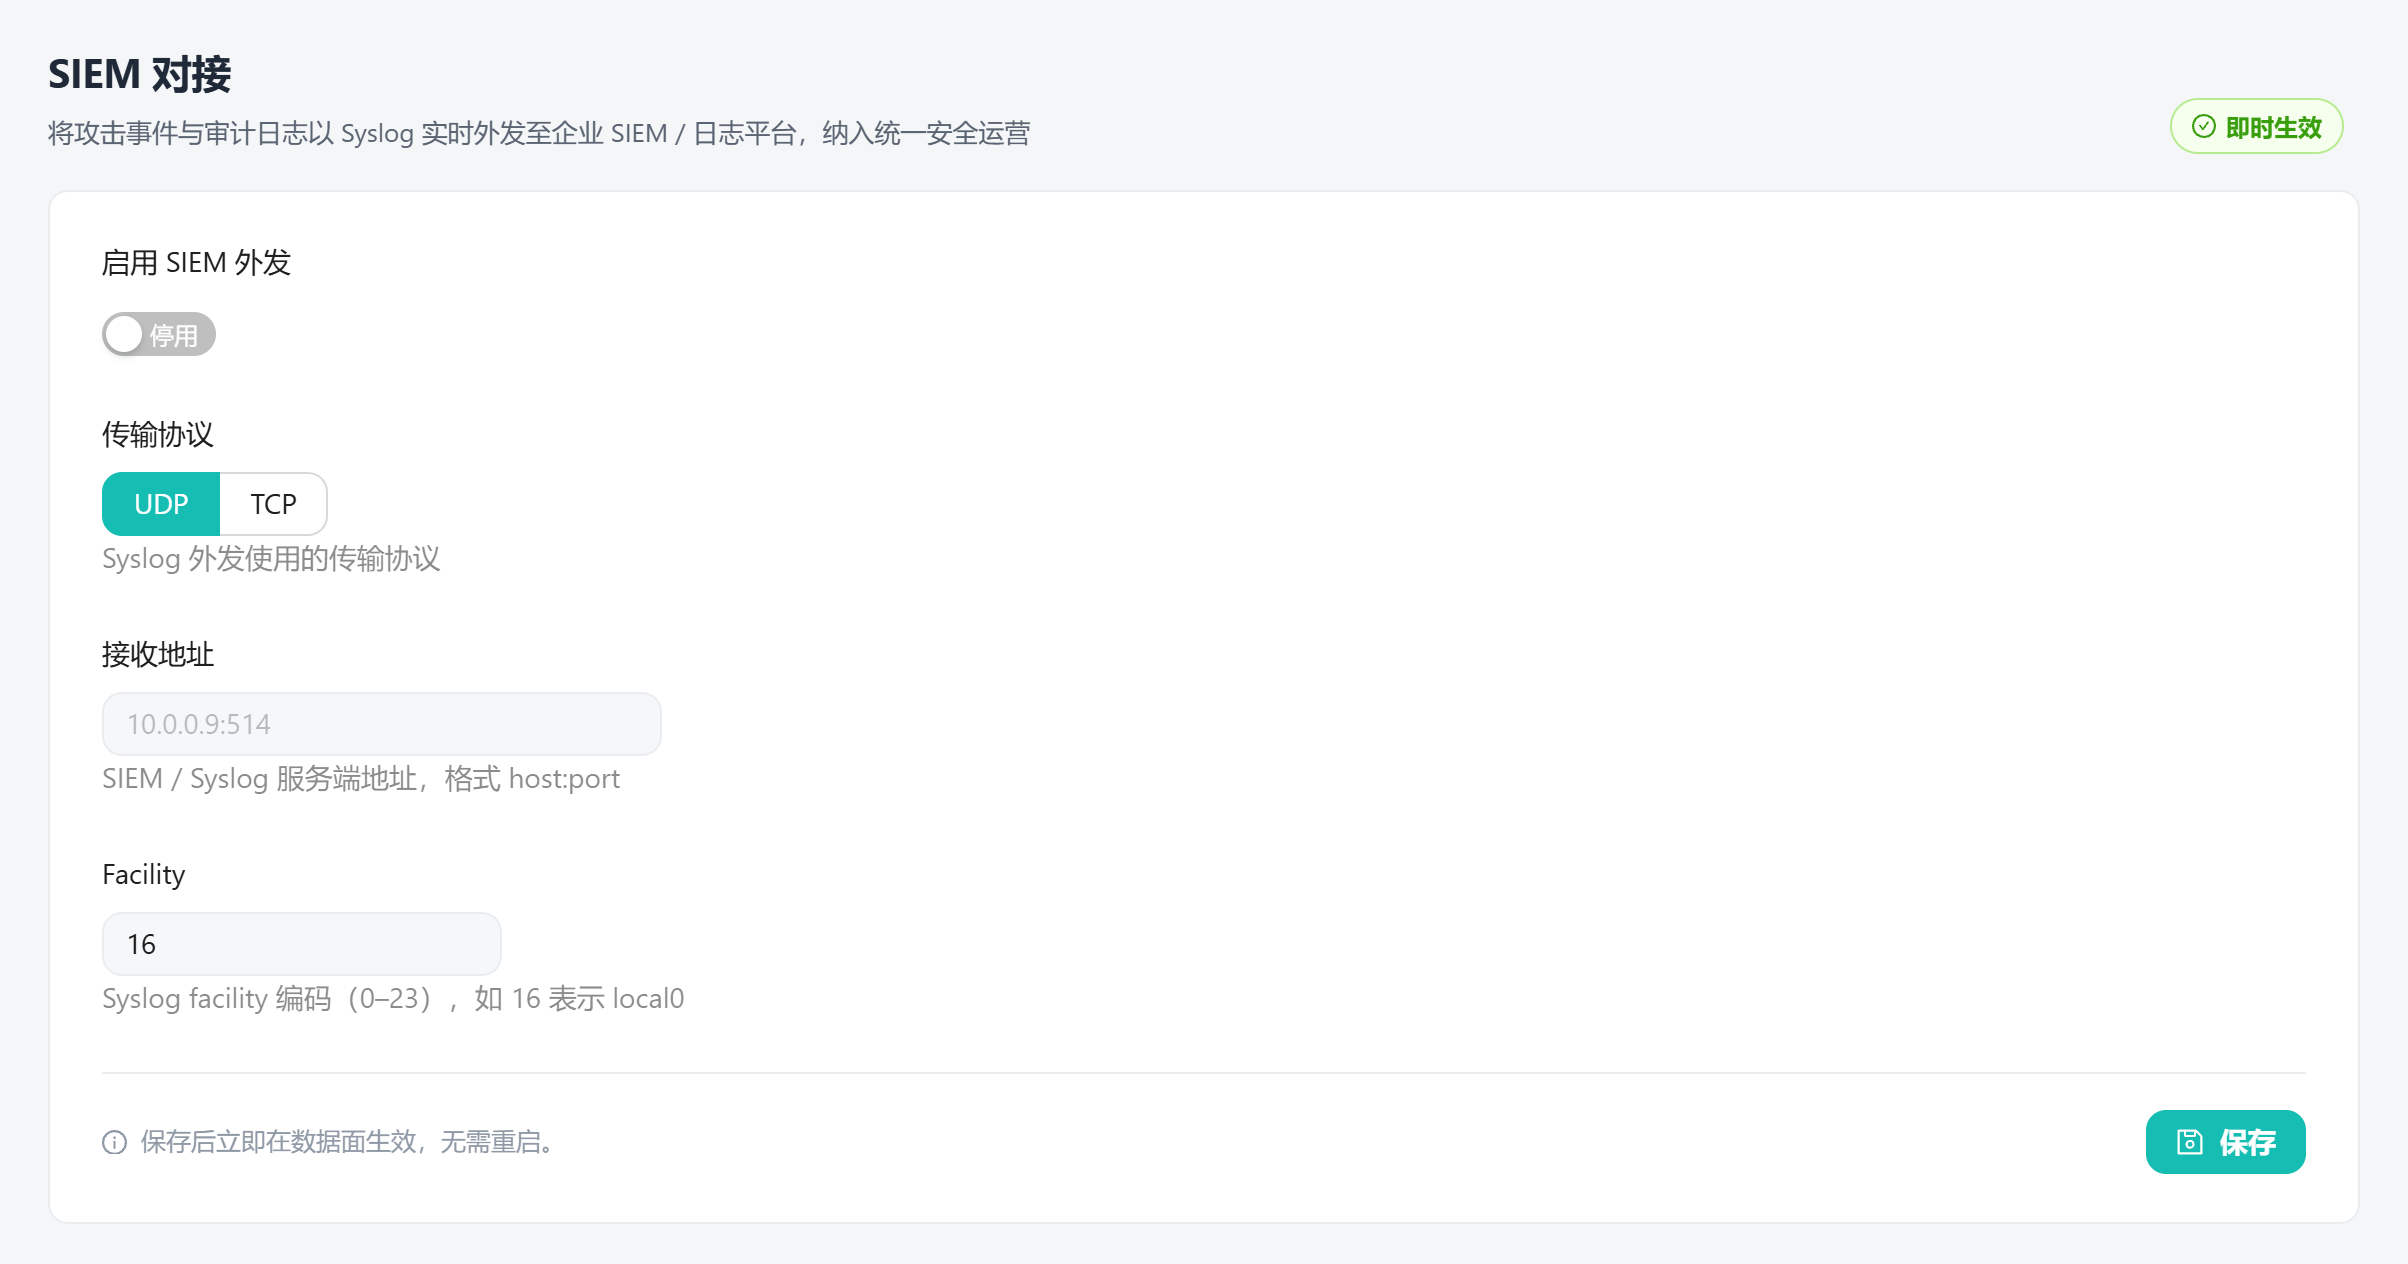
文档中心防护配置SIEM 对接SIEM 对接把攻击事件以 RFC5424 syslog(JSON 消息体)推给 Splunk / ELK / Graylog 等采集器。「SIEM 对接」把攻击事件以 RFC5424 syslog(JSON 消息体)推给 Splunk / ELK / Graylog 等采集器,让墨守的安全事件汇入你已有的日志与告警体系。SIEM 对接:事件与审计日志外发#关键字段字段 / 控件默认 / 示例说明enabledfalse总开关。protocoludp传输协议:udp | tcp。address(必填)采集器地址 host:port。facility16syslog facility,默认 16 = local0。SIEM 外发与 告警通知 定位不同:告警是「即时提醒人」,SIEM 是「结构化归档 + 关联分析」,二者可同时开。 上一篇告警通知下一篇 API 请求签名与 SDK