
认证网关
在 WAF 层给站点前置一道登录,访问受保护站点需先输入账号密码,专治未授权访问漏洞。
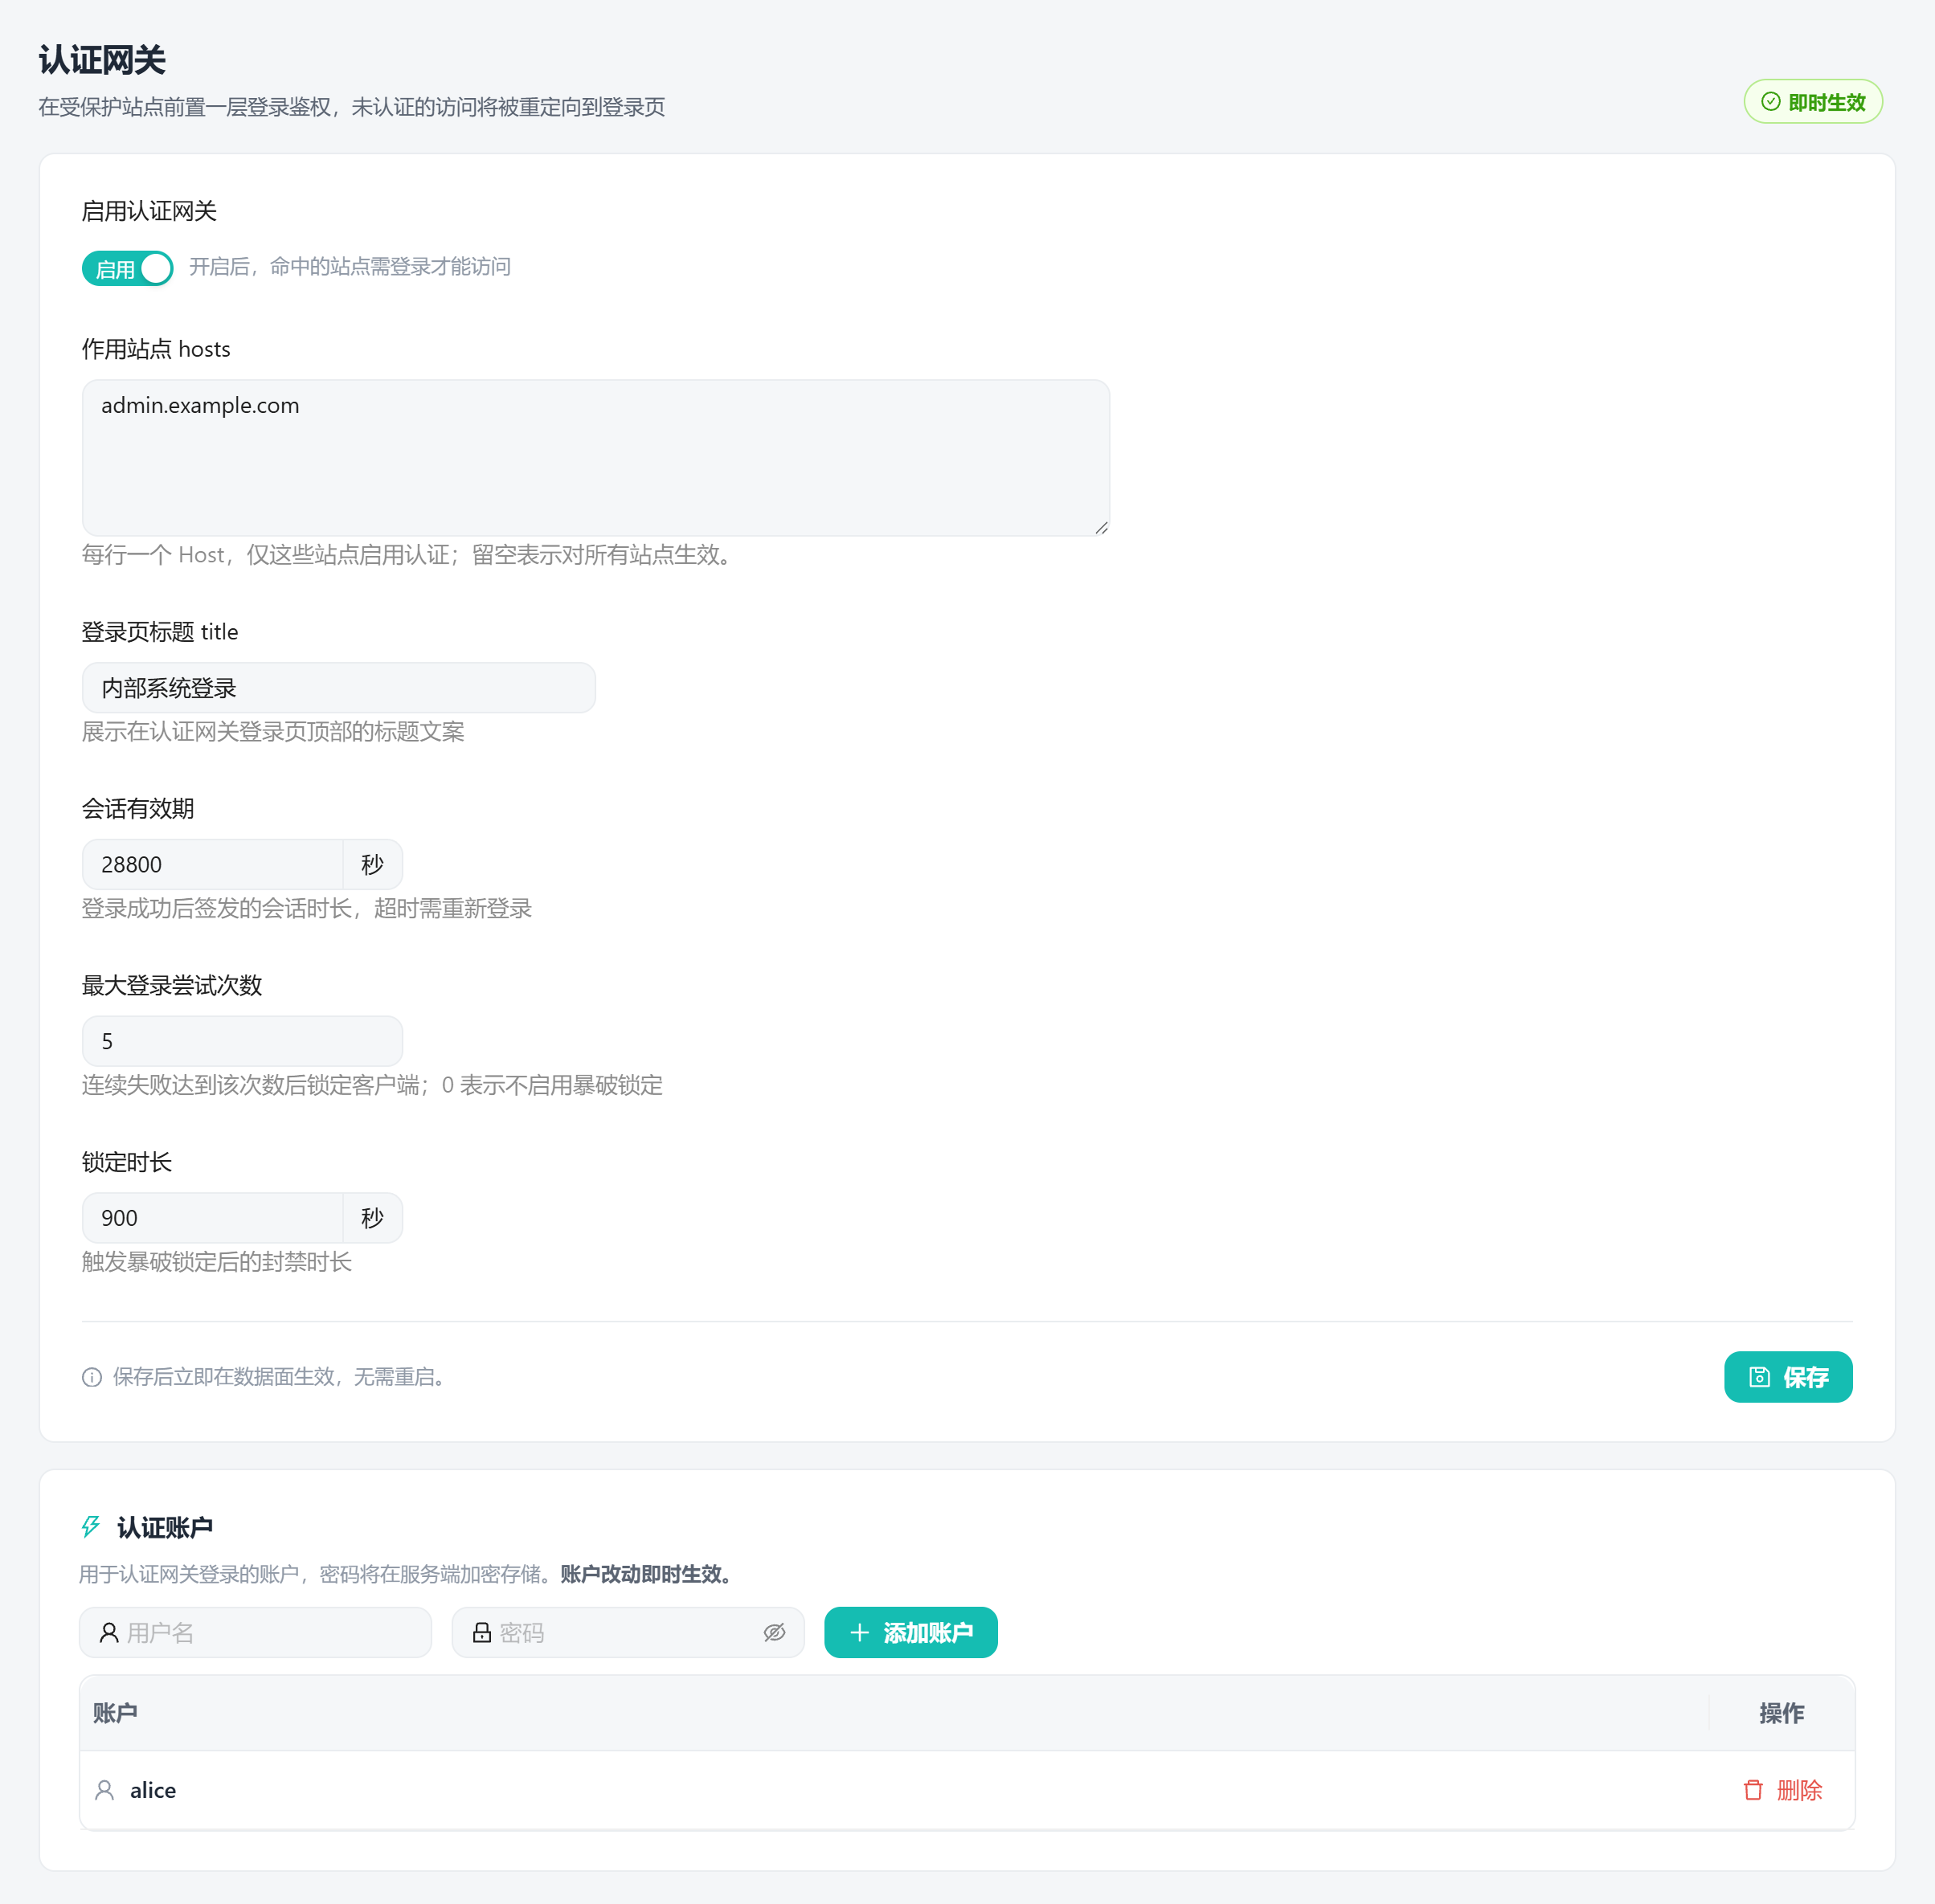
「认证网关」在 WAF 层给站点前置一道登录:访问受保护站点前,必须先输入账号密码才放行——专治「未授权访问」漏洞。适合给内部系统、后台、测试环境加一层与业务无关的强制认证。
#关键字段
| 字段 / 控件 | 默认 / 示例 | 说明 |
|---|---|---|
enabled | false | 总开关。 |
hosts | [](所有站点) | 需认证的站点 Host;为空 = 所有站点。 |
title | Sign in | 登录页标题(基础自定义)。 |
session_ttl_seconds | 28800 | 会话有效期,默认 8 小时。 |
max_login_attempts | 0(关闭) | 暴力破解防护:失败达此数即锁定。 |
lockout_seconds | 900 | 锁定时长,默认 15 分钟。 |
users | [] | 本地用户列表:用户名 + bcrypt 密码哈希。 |
为认证网关用户生成密码哈希
# 生成 bcrypt 密码哈希
moguard -hashpw 'yourpassword'
本地用户密码用 bcrypt 存储。SSO(对接 LDAP / OIDC / 钉钉 / 企业微信)为规划中能力,会话机制与本地认证共用。