
检测引擎
语义分析引擎的运行模式(拦截/观察)、拦截阈值、请求体检测窗口与语义强制域配置。
「检测引擎」是墨守的核心——语法级语义分析引擎的总开关与调参入口。它决定引擎是拦截还是只观察、多高的分数算攻击、检测请求体的多大范围,以及哪些语义域命中后直接拦截。
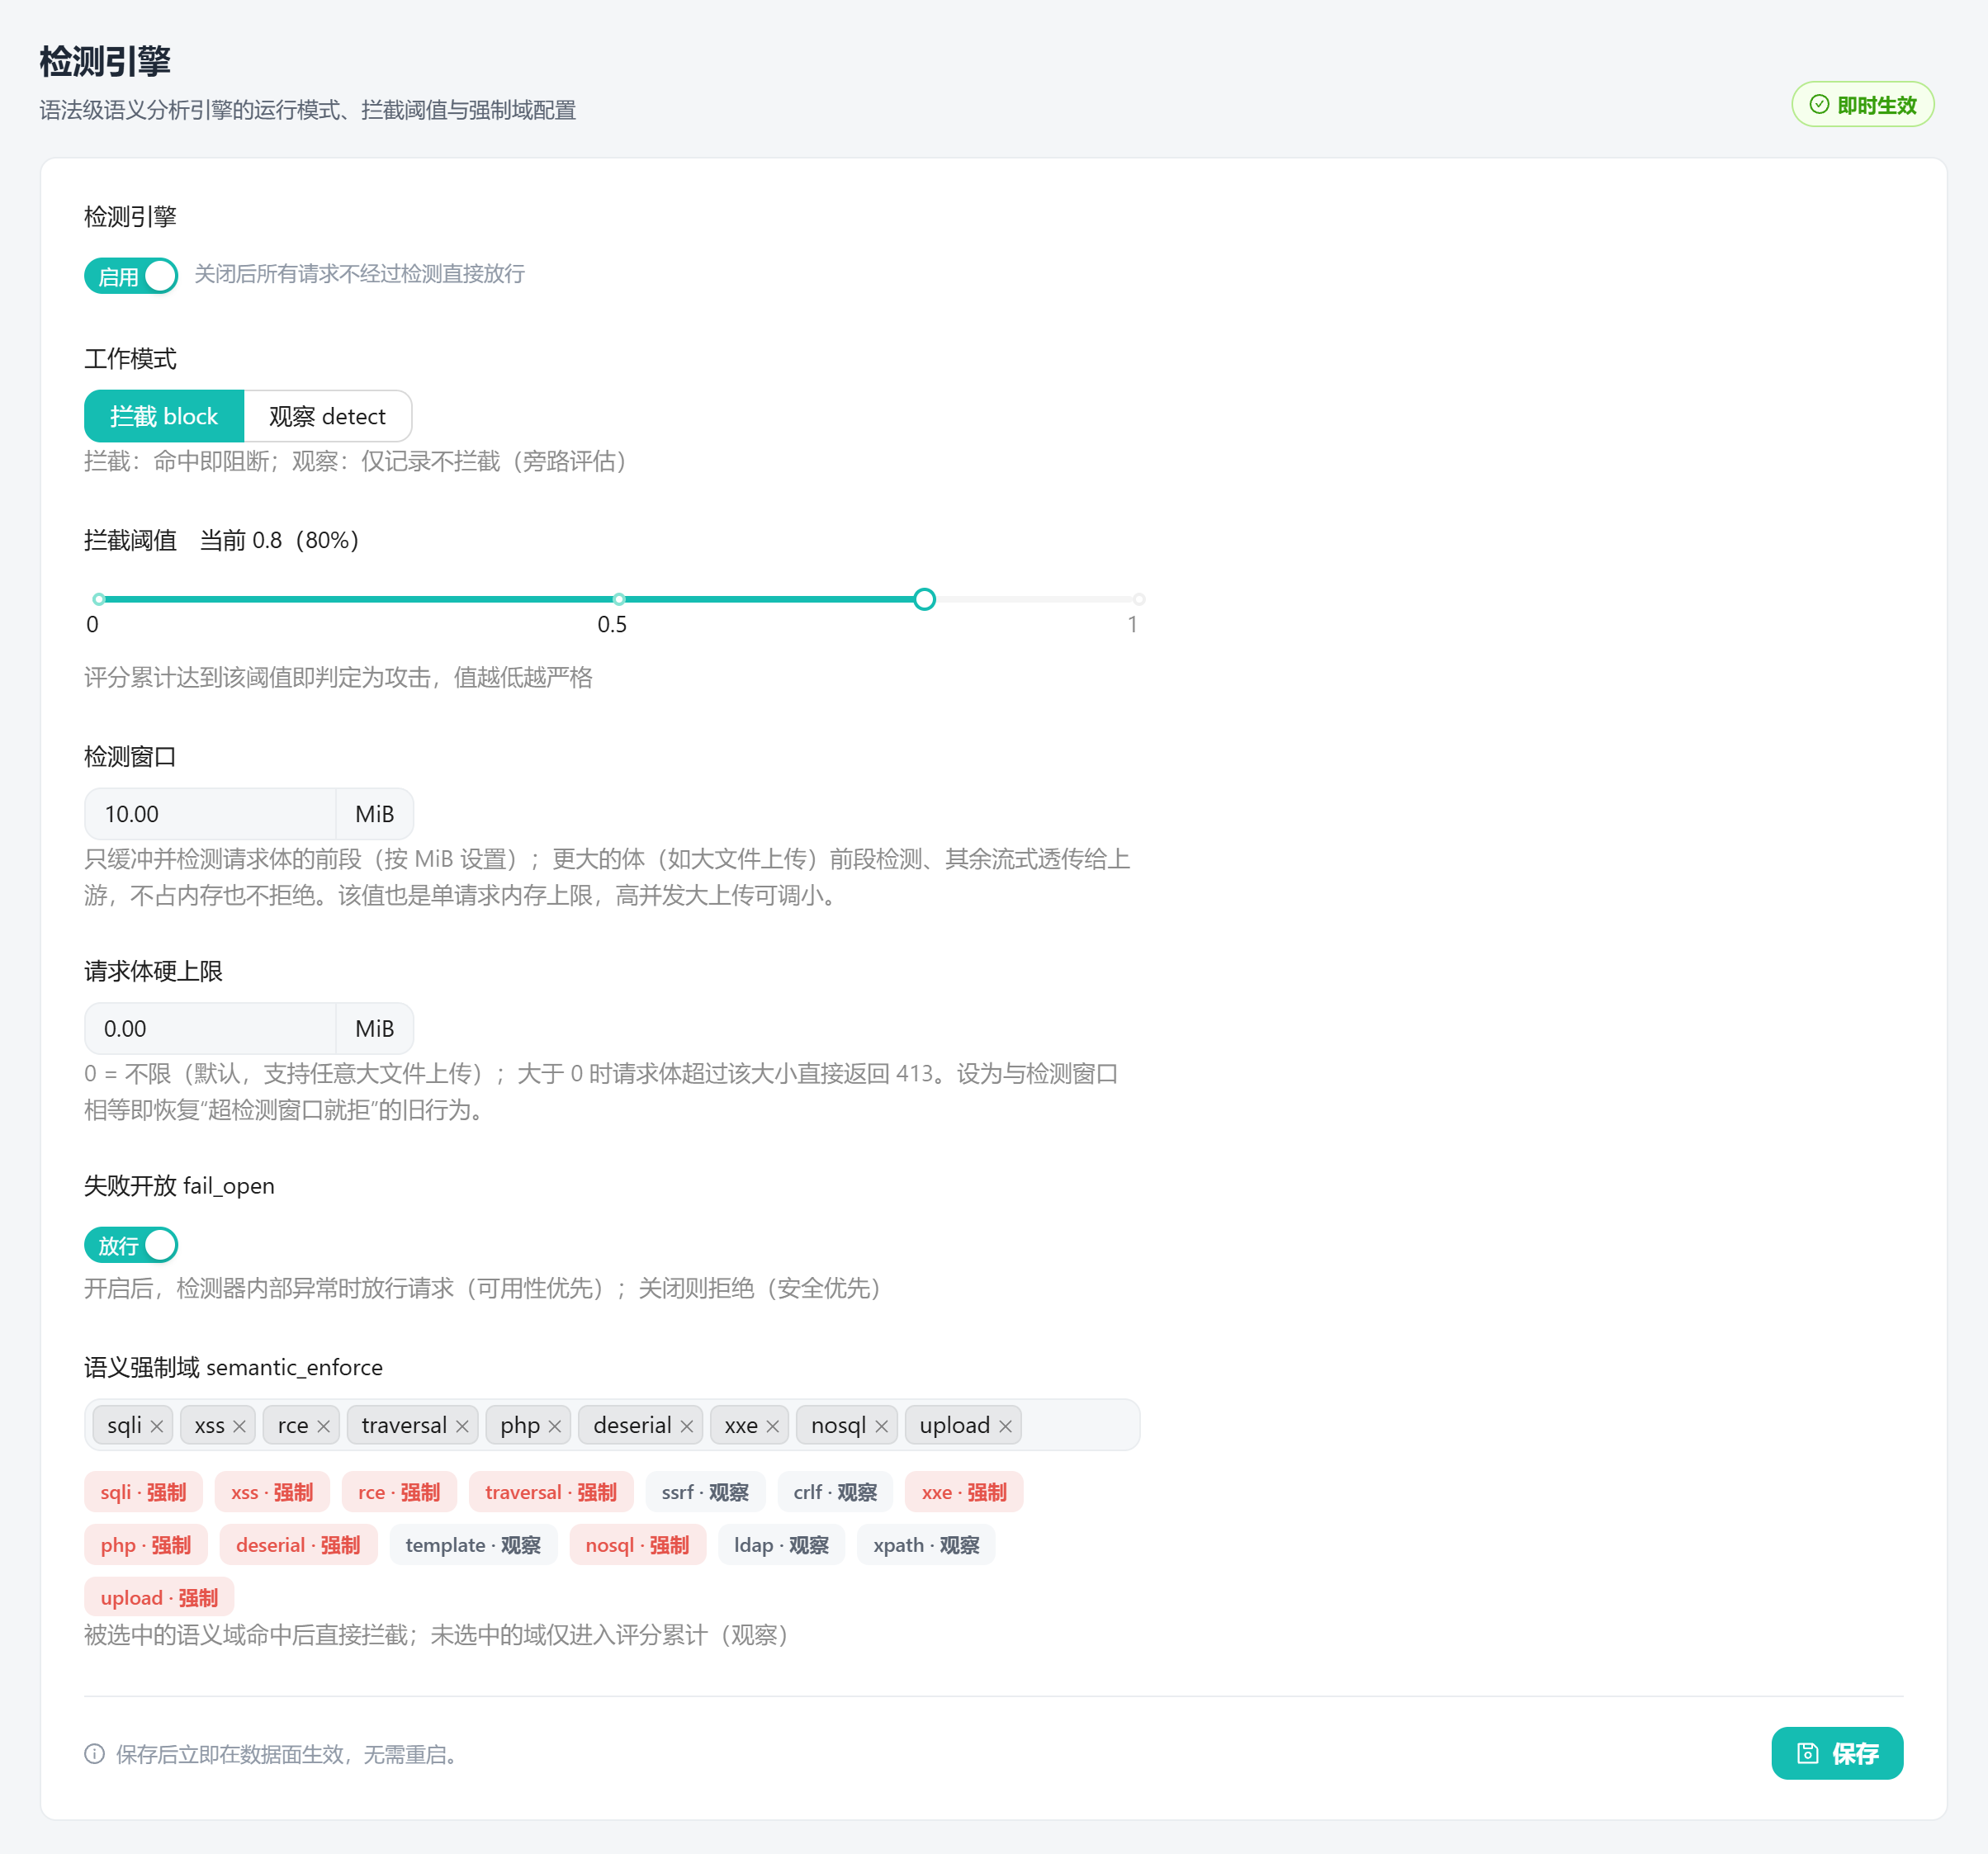
#核心开关
| 字段 / 控件 | 默认 / 示例 | 说明 |
|---|---|---|
检测引擎 | 启用 | 总开关。关闭后所有请求不经检测直接放行。 |
工作模式 | block | block 命中即阻断并返回 403;detect 仅记录不拦截(监控 / 旁路评估模式)。 |
拦截阈值 | 0.8 | 0–1,评分累计达到即判为攻击。值越低越严格(更易拦,也更易误报)。 |
检测窗口 inspect_body_bytes | 10 MiB | 只缓冲并检测请求体前段;更大的体(如大文件上传)前段检测、其余流式透传,不占内存也不拒绝。也是单请求内存上限,高并发大上传可调小。 |
请求体硬上限 max_body_bytes | 0(不限) | 大于 0 时请求体超过即返回 413。设为与检测窗口相等即恢复「超检测窗口就拒」的旧行为。 |
失败开放 fail_open | 放行 | 检测器内部异常时放行请求(可用性优先)而非 500;关闭则拒绝(安全优先)。 |
#语义强制域 semantic_enforce
这是墨守灰度上线的关键。语义引擎的 14 个检测域默认全部影子(只记录不拦截,与规则版并行对比)。在这里选中的域,命中后直接拦截;未选中的域仍只进入评分累计(观察)。
可选域:sqli xss rce traversal ssrf crlf xxe php deserial template nosql ldap xpath upload。已在两个真实数据集验证 0 误报、可优先 enforce 的稳定集为:sqli、xss、rce、traversal、php、deserial、xxe、nosql、ldap、xpath、upload。
切某个域为强制前,先到 影子看板 看它的 semantic-only 命中是不是真攻击。起步保守的话,可只先 enforce
sqli、xss、deserial。部分留守域由 V1 检测器负责:
ssrf/crlf/protocol(请求走私)语义接不了,恒保留。某注入域切 enforce 后,对应 V1 探测器会自动下线,消除重复告警。保存后立即在数据面生效,无需重启(页面右上角标「即时生效」)。