
自定义规则
用 SecLang / OWASP CRS 语法编写自定义规则,以影子方式并行观察,不误伤业务。
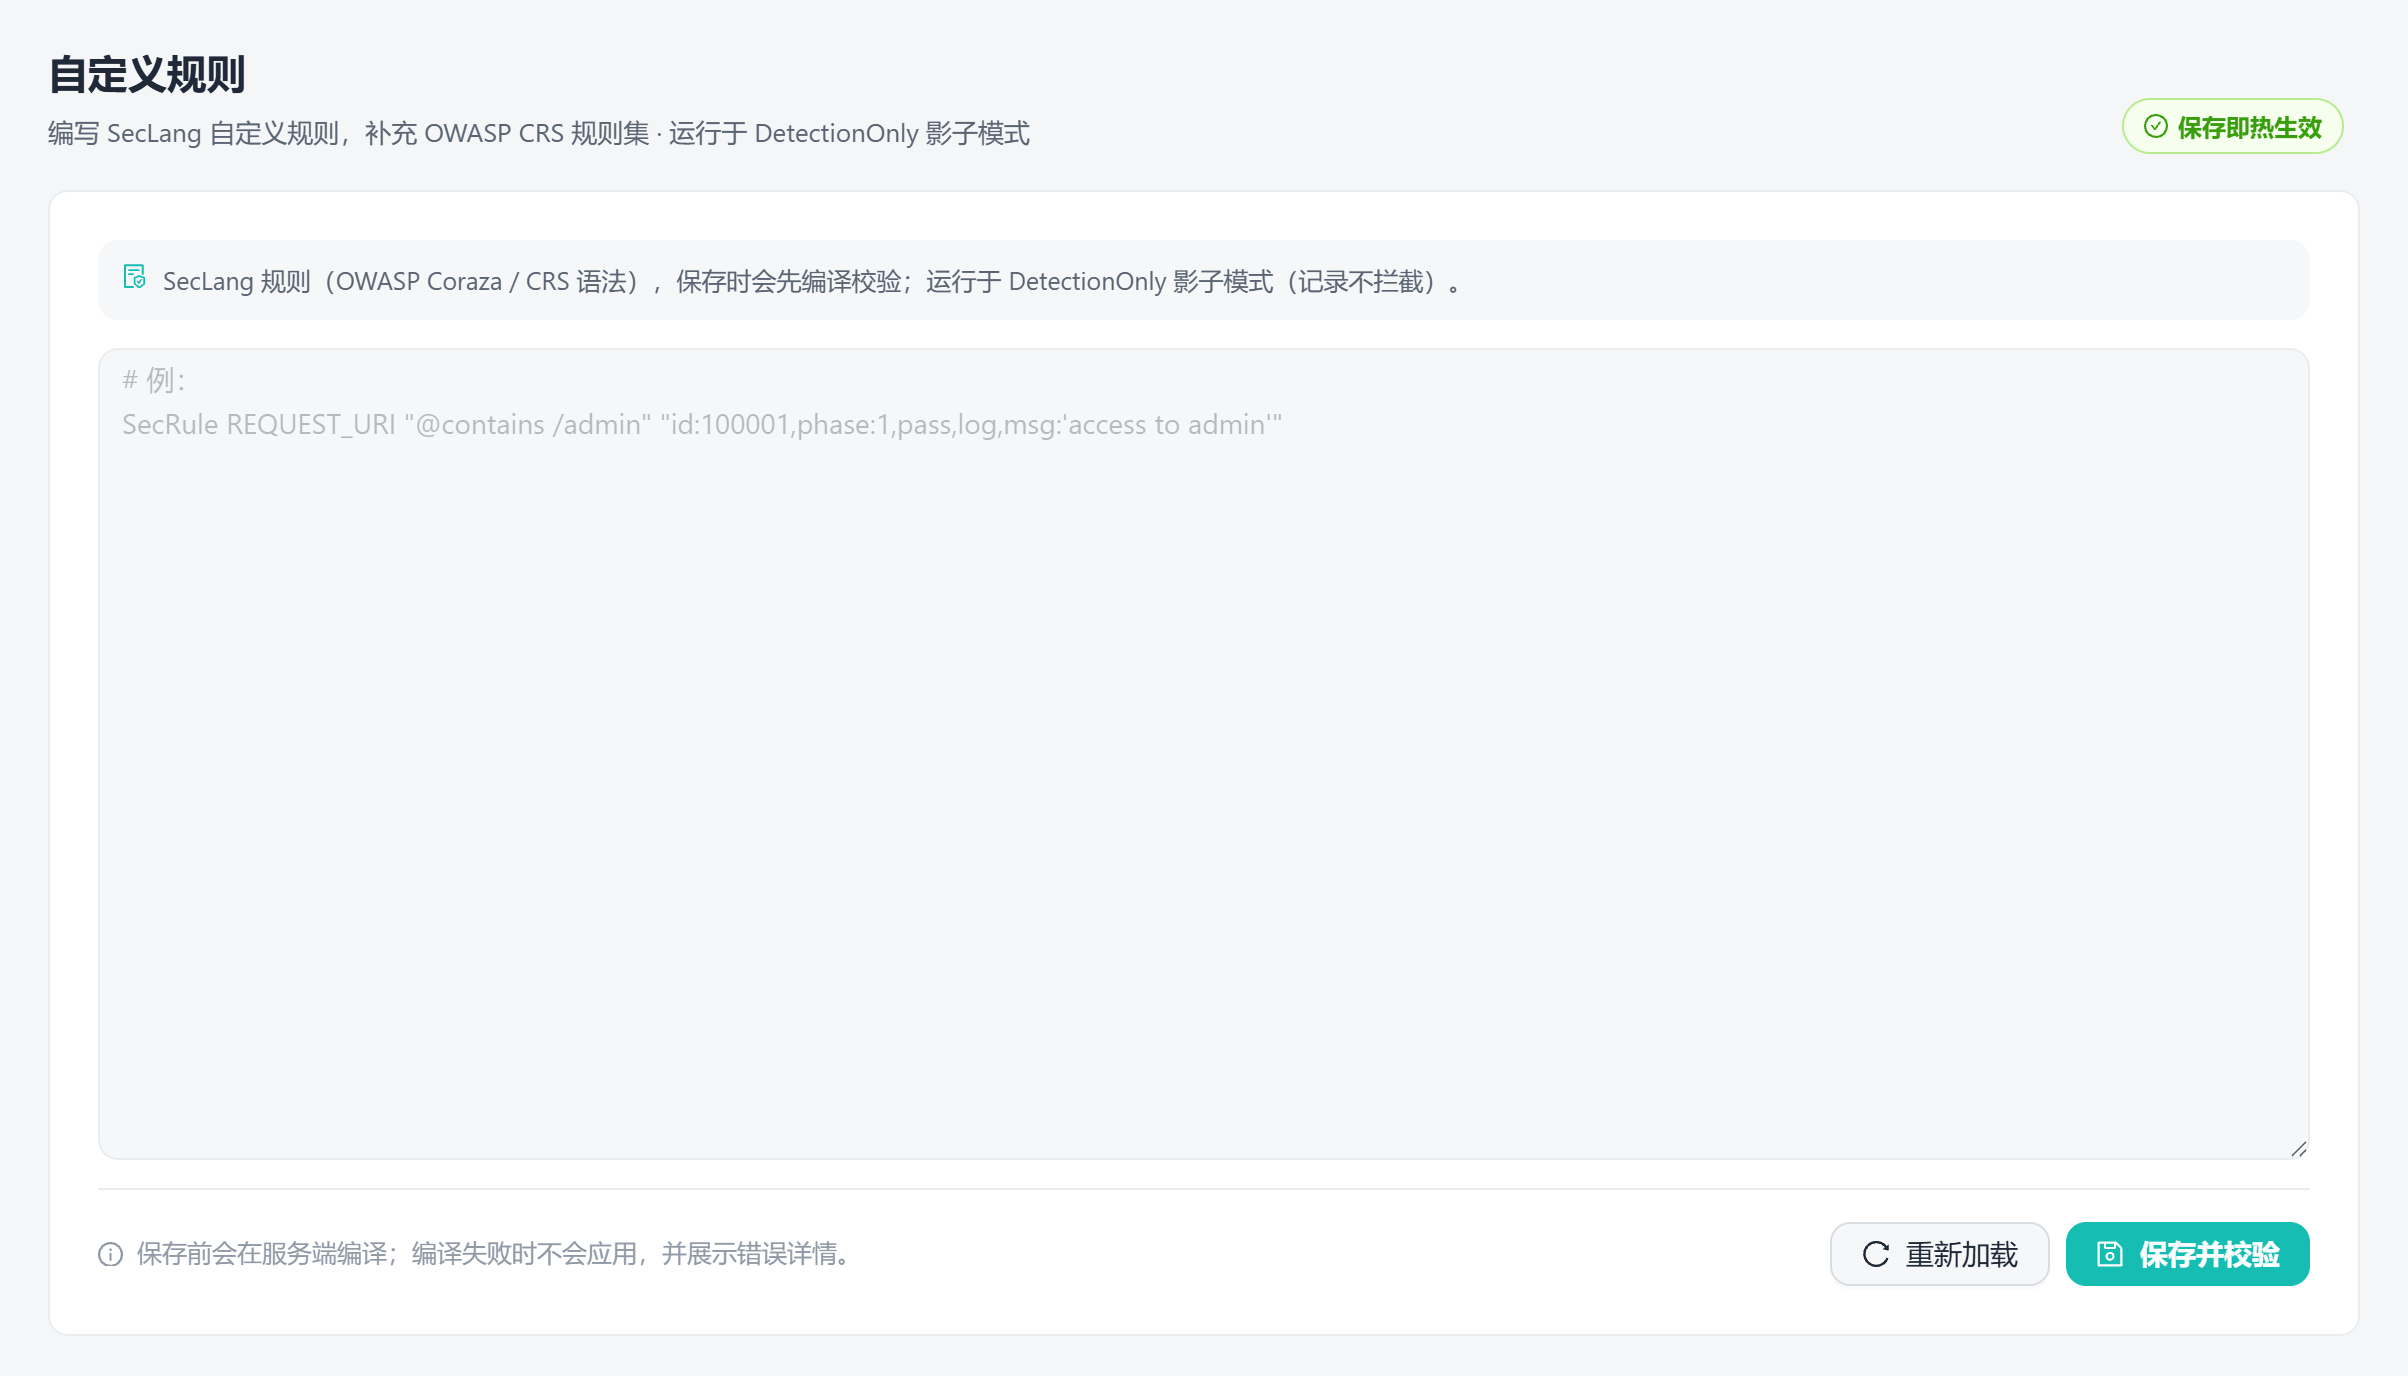
「自定义规则」让运维用 SecLang(ModSecurity / OWASP CRS 语法)编写自己的规则。这些规则加载进 Coraza 层,默认以影子 / DetectionOnly 方式并行观察,记录不拦截,方便在不误伤业务的前提下验证规则效果。
#怎么用
- 1编写规则在编辑框里粘贴 SecLang 规则,可用 CRS 的匹配语法。
- 2保存生效保存后热加载进引擎,无需重启。
- 3看影子命中到攻击日志 / 影子看板查看规则命中了哪些请求,确认无误伤后再考虑收紧。
自定义规则是给有 ModSecurity / CRS 经验的运维准备的高级能力。多数场景用内置语义引擎 + Coraza 互补层已经足够,不必手写规则。