
敏感路径
拦截对 .git/.env/.ssh、配置备份、数据库转储等的扫描探测,命中隐身返回 404 并记为攻击。
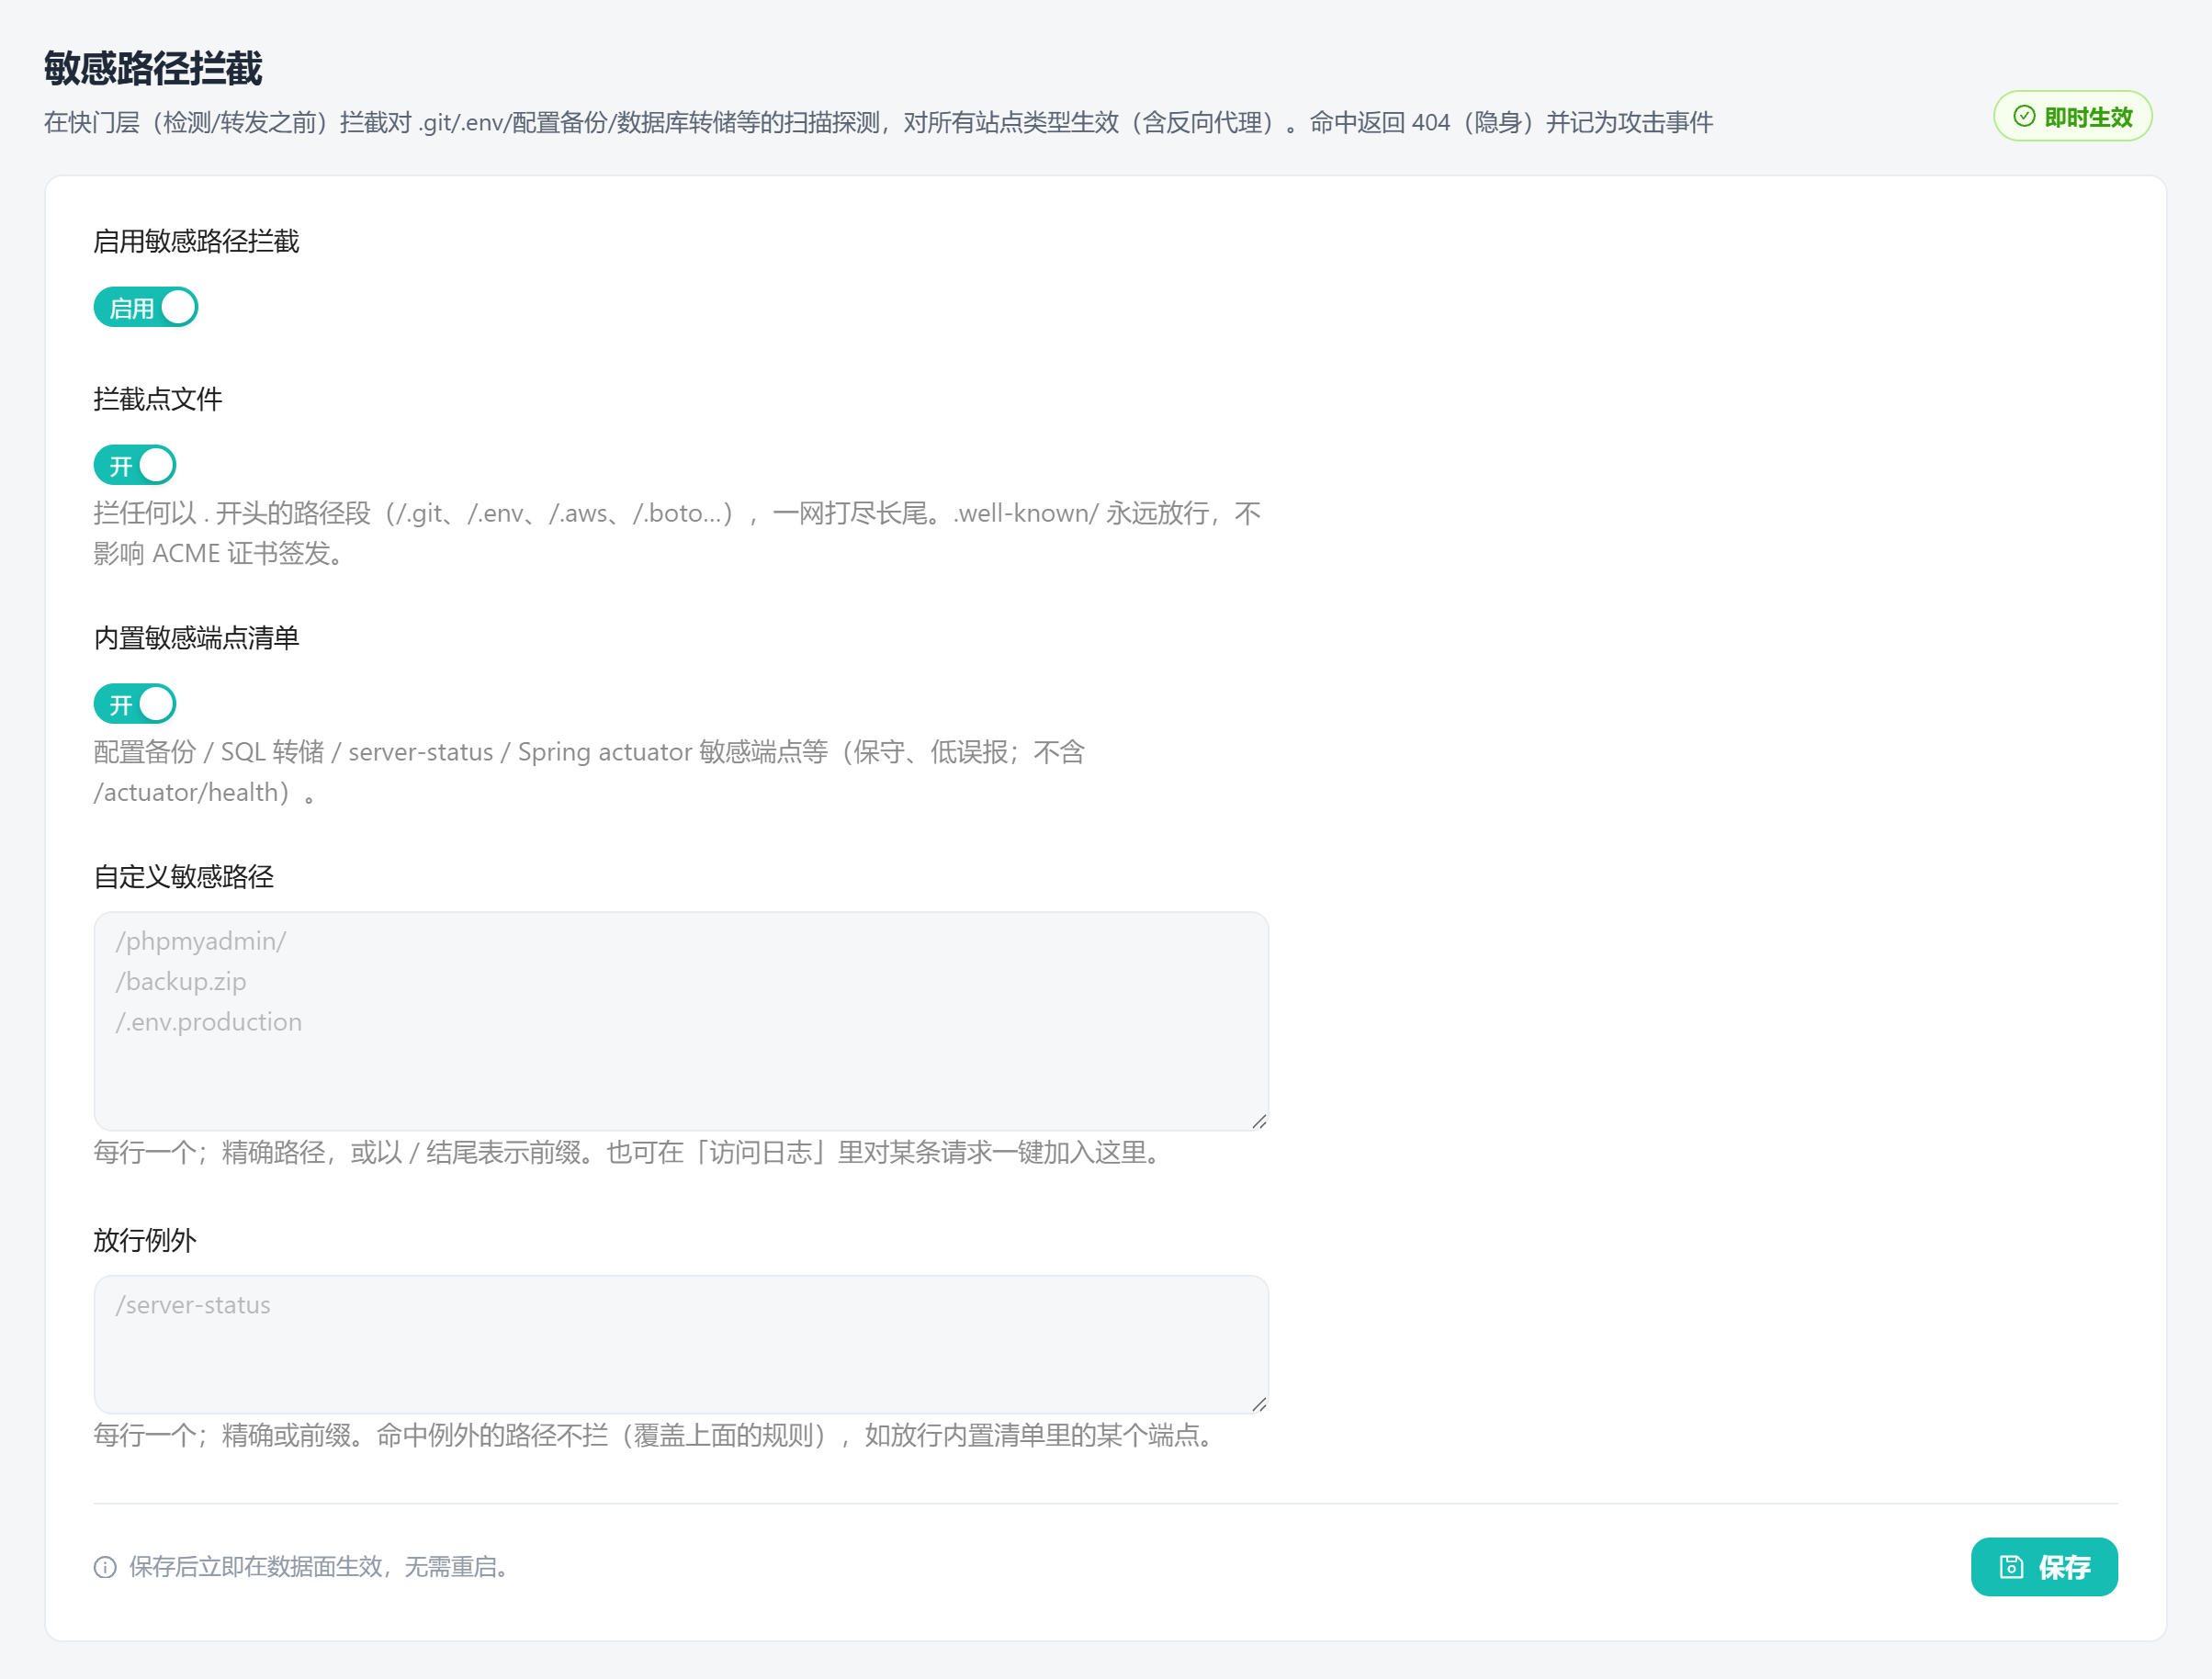
「敏感路径」在快门层(检测 / 转发之前)拦掉对 .git、.env、.aws、.ssh、配置备份、数据库转储等的扫描探测。对所有站点类型生效(含反向代理)。命中返回 404 隐身(不暴露 WAF),并记为攻击事件。
#关键字段
| 字段 / 控件 | 默认 / 示例 | 说明 |
|---|---|---|
enabled | true | 总开关,默认全开。 |
deny_dotfiles | true | 拦任何点文件段(/.git、/.env、/.boto…),一网打尽长尾。 |
use_defaults | true | 内置的非点文件敏感端点清单(配置备份 / SQL 转储 / actuator 等)。 |
paths | [] | 自定义:精确路径,或以 / 结尾表示前缀,如 ["/phpmyadmin/","/backup.zip"]。 |
except | [] | 放行例外:精确或前缀,如 ["/server-status"]。 |
.well-known/ 永远放行,不影响 ACME 证书签发。从访问日志发现新的探测路径时,可一键加入自定义清单。单次探测就想让对方付出代价?把 违规累计封禁 打开,敏感路径探测会按权重计进封禁分。